AI-phishing veroorzaakt stijging accountovernames

Steeds vaker worden bedrijven in Nederland en Europa slachtoffer van datalekken door accountovernames. Aanvallers maken gebruik van generatieve AI om zeer geloofwaardige phishingberichten in foutloos Nederlands te genereren. Dit leidt ertoe dat medewerkers en systemen onbewust hun inloggegevens prijsgeven. Een gehackt account biedt vaak toegang tot verschillende cloud-diensten, waardoor organisaties steeds vaker met deze dreiging worden geconfronteerd.
Cybercriminelen gebruiken taalmodellen zoals ChatGPT en Google’s Gemini om e-mails en chatberichten te creëren die eruitzien alsof ze van een manager of leverancier komen. Deze vooruitgang verlaagt de drempel voor aanvallen, terwijl technieken zoals vishing, waarbij stemmen worden nagesynchroniseerd, de druk op slachtoffers verhogen. Open-source modellen zoals Meta's Llama 3 maken het voor criminelen nog eenvoudiger om dergelijke aanvallen uit te voeren, hetgeen de noodzaak onderstreept voor organisaties om hun weerbaarheid tegen deze geavanceerde aanvallen te versterken.
Bij een accountovername kan een aanvaller inloggen op een bestaand account met gestolen inloggegevens, wat hen de kans geeft om verder het netwerk binnen te dringen. Dit kan leiden tot een domino-effect, waarbij toegang tot kritieke bedrijfsdata, zoals in vrachtbriefsystemen of klantgegevens, mogelijk wordt. Met de ontwikkeling van technieken zoals MFA-moeheid en sessiekaping moeten bedrijven hun beveiligingsprotocollen verscherpen, omdat de impact van dergelijke aanvallen vaak aanzienlijk groter is dan aanvankelijk gedacht.
Om organisaties te beschermen, zijn er nieuwe richtlijnen vanuit de EU, zoals de NIS2-richtlijn, die de beveiligingseisen voor essentiële bedrijven aanscherpen. Belangrijke onderdelen hierbij zijn identity- en toegangsbeheer, inclusief het gebruik van multifactor-authenticatie (MFA) en passkeys. Leveranciersrisico's moeten ook in overweging worden genomen, omdat een gehackt account van een IT-dienstverlener op grotere schaal schade kan veroorzaken. Voorbereiding is cruciaal: bedrijven wordt aangeraden een actueel overzicht bij te houden van accounts en rechten, en waar mogelijk over te stappen op passkeys om de kans op succesvolle phishingaanvallen te verkleinen.
Lees het volledige artikel van AI Insider.
Gerelateerde artikelen
Cal AI's Succes door Invloedrijke Marketeers
Cal AI heeft in slechts twee jaar tijd meer dan $30 miljoen aan omzet gegenereerd en werd onlangs overgenomen door MyFitness voor een onbekend bedrag. Het succes van het bedrijf wordt toegeschreven aa...
Tech Festival
15 oktober 2026
Intero Biosystems wint $100.000 op Disrupt 2026
Intero Biosystems heeft zich weten te onderscheiden in de Startup Battlefield tijdens TechCrunch Disrupt 2026, waar het de concurrentie aan moest gaan met maar liefst 199 andere bedrijven. De overwinn...
Tech Festival
15 oktober 2026
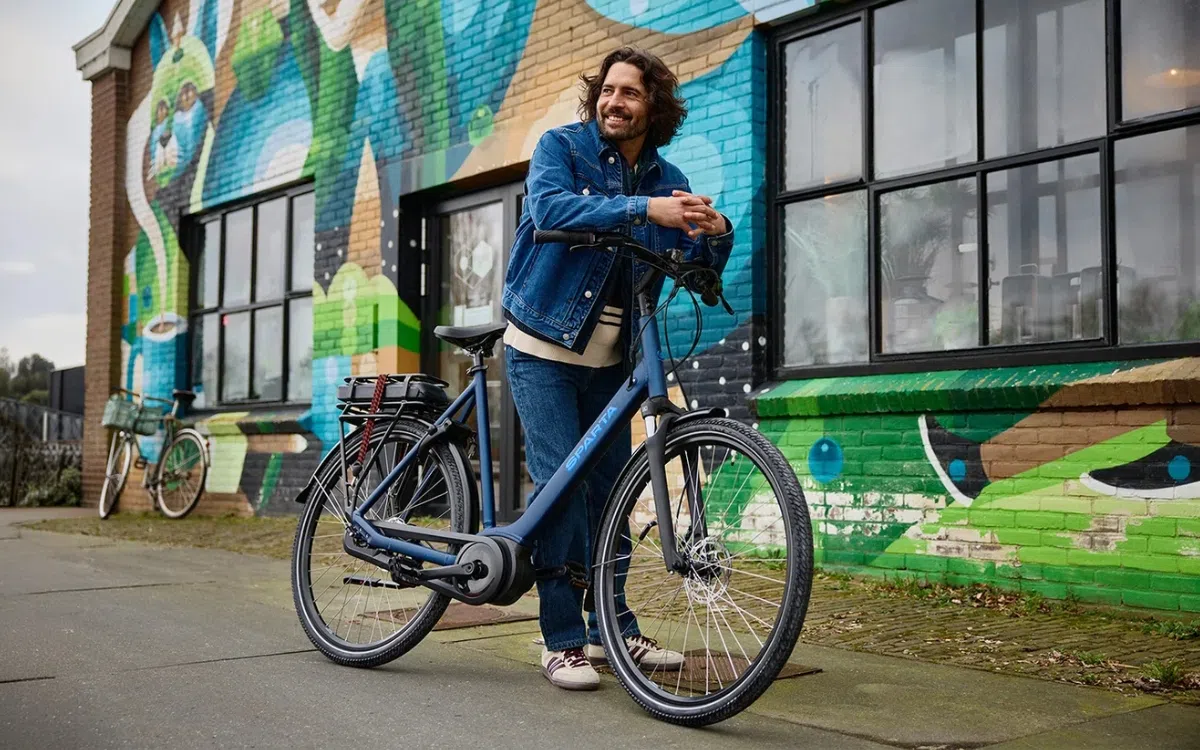
Tenways neemt Sparta over van failliet Accell
De fietsenfabrikant Sparta, die een lange geschiedenis kent binnen de Nederlandse fietscultuur, heeft recentelijk een nieuwe eigenaar gekregen. Na de financiële problemen van Accell, het moederbedrijf...
Tech Festival
15 oktober 2026