Criminelen benutten Microsoft Teams voor hacks
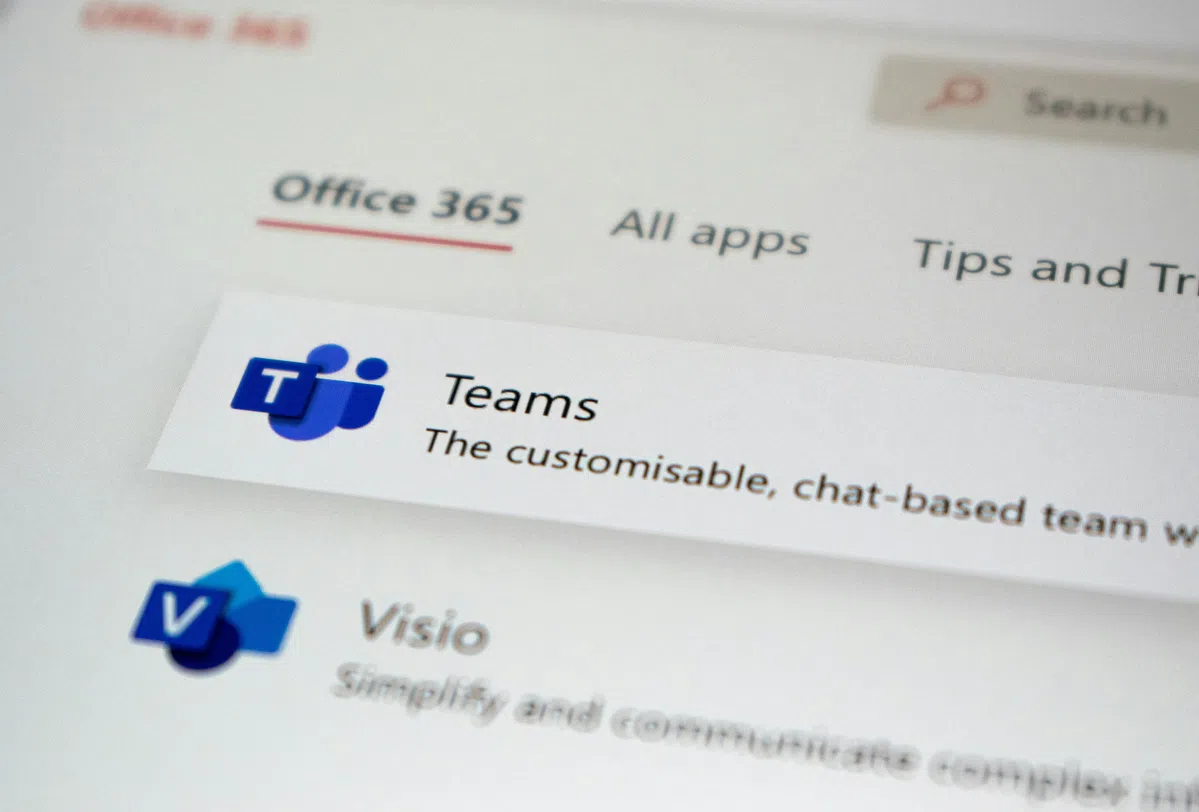
Criminelen maken gebruik van Microsoft Teams om zich voor te doen als de IT-servicedesk van een organisatie. Deze tactiek stelt hen in staat om toegang te krijgen tot belangrijke computers en gegevens, wat leidt tot serieuze beveiligingsrisico’s voor bedrijven. Volgens beveiligingsonderzoekers van Arctic Wolf is deze methode van aanval inmiddels al honderden keren waargenomen.
De aanvallen zijn vaak goed doordacht, waarbij criminelen gebruik maken van de herkenbaarheid en legitimiteit van Microsoft Teams om vertrouwen te wekken bij eindgebruikers. Door zich voor te doen als interne medewerkers of IT-ondersteuning, kunnen zij slachtoffers overhalen om gevoelige informatie prijs te geven of om schadelijke software te installeren.
De effectiviteit van deze aanvallen benadrukt de noodzaak voor bedrijven om alert te zijn op ongebruikelijke communicatie, zelfs als deze via legitieme kanalen zoals Microsoft Teams plaatsvinden. Het trainen van medewerkers in cybersecurity-praktijken en het implementeren van meerlagige beveiligingsoplossingen zijn cruciale stappen om deze dreiging te verminderen.
Het is van belang dat organisaties hun medewerkers bewuster maken van de risico's en hen aanmoedigen om voorzichtig om te gaan met communicatie vanuit alle bronnen. Voor een effectieve verdediging tegen dergelijke aanvallen is samenwerking met cybersecurity-experts en het bijwerken van veiligheidsprotocollen essentieel.
Lees het volledige artikel van Bright.
Gerelateerde artikelen

Upwind haalt $400 miljoen op na afwijzing Datadog-aanbod
Upwind, een cloudbeveiligingsstart-up, heeft een Series C-financieringsronde afgerond ter waarde van $400 miljoen. Dit heeft geleid tot een waardering van $3,8 miljard voor het bedrijf. Deze financier...
Tech Festival
28 oktober 2026
Apple's nieuwe touchscreen MacBook Pro schiet prijzen omhoog
Apple heeft onlangs zijn nieuwe touchscreen MacBook Pro geïntroduceerd, die gebruikers de optie biedt om hun laptop uit te rusten met verschillende upgrades. Deze configuraties kunnen de prijs voor ee...
Tech Festival
28 oktober 2026
Microsoft onthult Azure-omzet van $33,2 miljard
Microsoft heeft voor het eerst de kwartaalomzet van zijn cloudplatform Azure bekendgemaakt, die nu op $33,2 miljard staat. Deze onthulling markeert een belangrijke stap voor het bedrijf, dat tot nu to...
Tech Festival
28 oktober 2026