AI-leiders roepen op tot strenger toezicht en regelgeving

Leiders van OpenAI, Google DeepMind en Anthropic hebben deze week in de VS en het VK gewaarschuwd dat krachtige AI-systemen de menselijke controle kunnen overnemen. Zij pleiten voor strenger toezicht, rigoureuze veiligheidstests en duidelijke procedures voor het afremmen van nieuwe technologieën. Deze oproep heeft ook implicaties voor Europa, waar de nieuwe AI-verordening gevolgen zal hebben voor zowel overheidsinstellingen als bedrijven.
Met de ontwikkeling van systemen als GPT-4, Gemini en Claude, benadrukken deze leiders de noodzaak van strikte veiligheidsnormen voordat dergelijke AI-modellen worden uitgerold. Zo wordt er gepleit voor gedetailleerde tests met zogeheten red-teams, die orienteren op fouten en mogelijke misbruikscenario's. Ook wordt het belang van noodknoppen volgens hen cruciaal, om AI-toepassingen uit te schakelen wanneer zij ongewenst gedrag vertonen.
Terwijl de druk toeneemt voor transparantie in trainingsdata en energieverbruik, blijven bedrijven huiverig om deze informatie te delen uit vrees voor concurrentieverlies. Dit belemmert onafhankelijke evaluaties en versterkt de vraag naar inzicht. De risico’s van generatieve AI, zoals het creëren van misleidende inhoud of het schrijven van kwetsbare code, zijn al zichtbaar; daarom dient de focus niet alleen op individuele fouten, maar ook op het potentieel voor grote schade bij accumulatie van kleine missers te liggen.
De Europese AI Act, die gefaseerd zal worden ingevoerd tot 2026, brengt extra verplichtingen met zich mee voor vooral generieke modellen. Deze wetgeving legt nadruk op risicobeoordeling en zorgt ervoor dat toepassingen die aanzienlijke invloed op burgers hebben, zwaardere eisen aan conformiteit en transparantie moeten naleven. Ook voor onderzoekers en toezichthouders moet inzicht worden gegarandeerd, met als doel innovatie te stimuleren en tegelijkertijd toezicht te waarborgen.
In Nederland werkt de overheid aan een gedistribueerd toezichtssysteem voor de AI Act, waarbij diverse toezichthoudende instanties verantwoordelijk worden voor specifieke aspecten. Dit zal leiden tot strengere eisen aan inkoop en gebruik van AI-diensten in de publieke sector. Ondanks deze vooruitzichten blijven veel bedrijven echter achter op het gebied van transparantie en onafhankelijkheid in veiligheidsevaluaties, waardoor het risico op incidenten aanhoudt.
Lees het volledige artikel van AI Insider.
Gerelateerde artikelen
Scammers profiteren van iPhone-releases
De lancering van nieuwe iPhones is een periode waar volgens traditie scammers op inspelen. Dit jaar is er echter een opmerkelijke toename in het aantal frauduleuze activiteiten, waarbij oplichters nep...
Tech Festival
15 september 2026
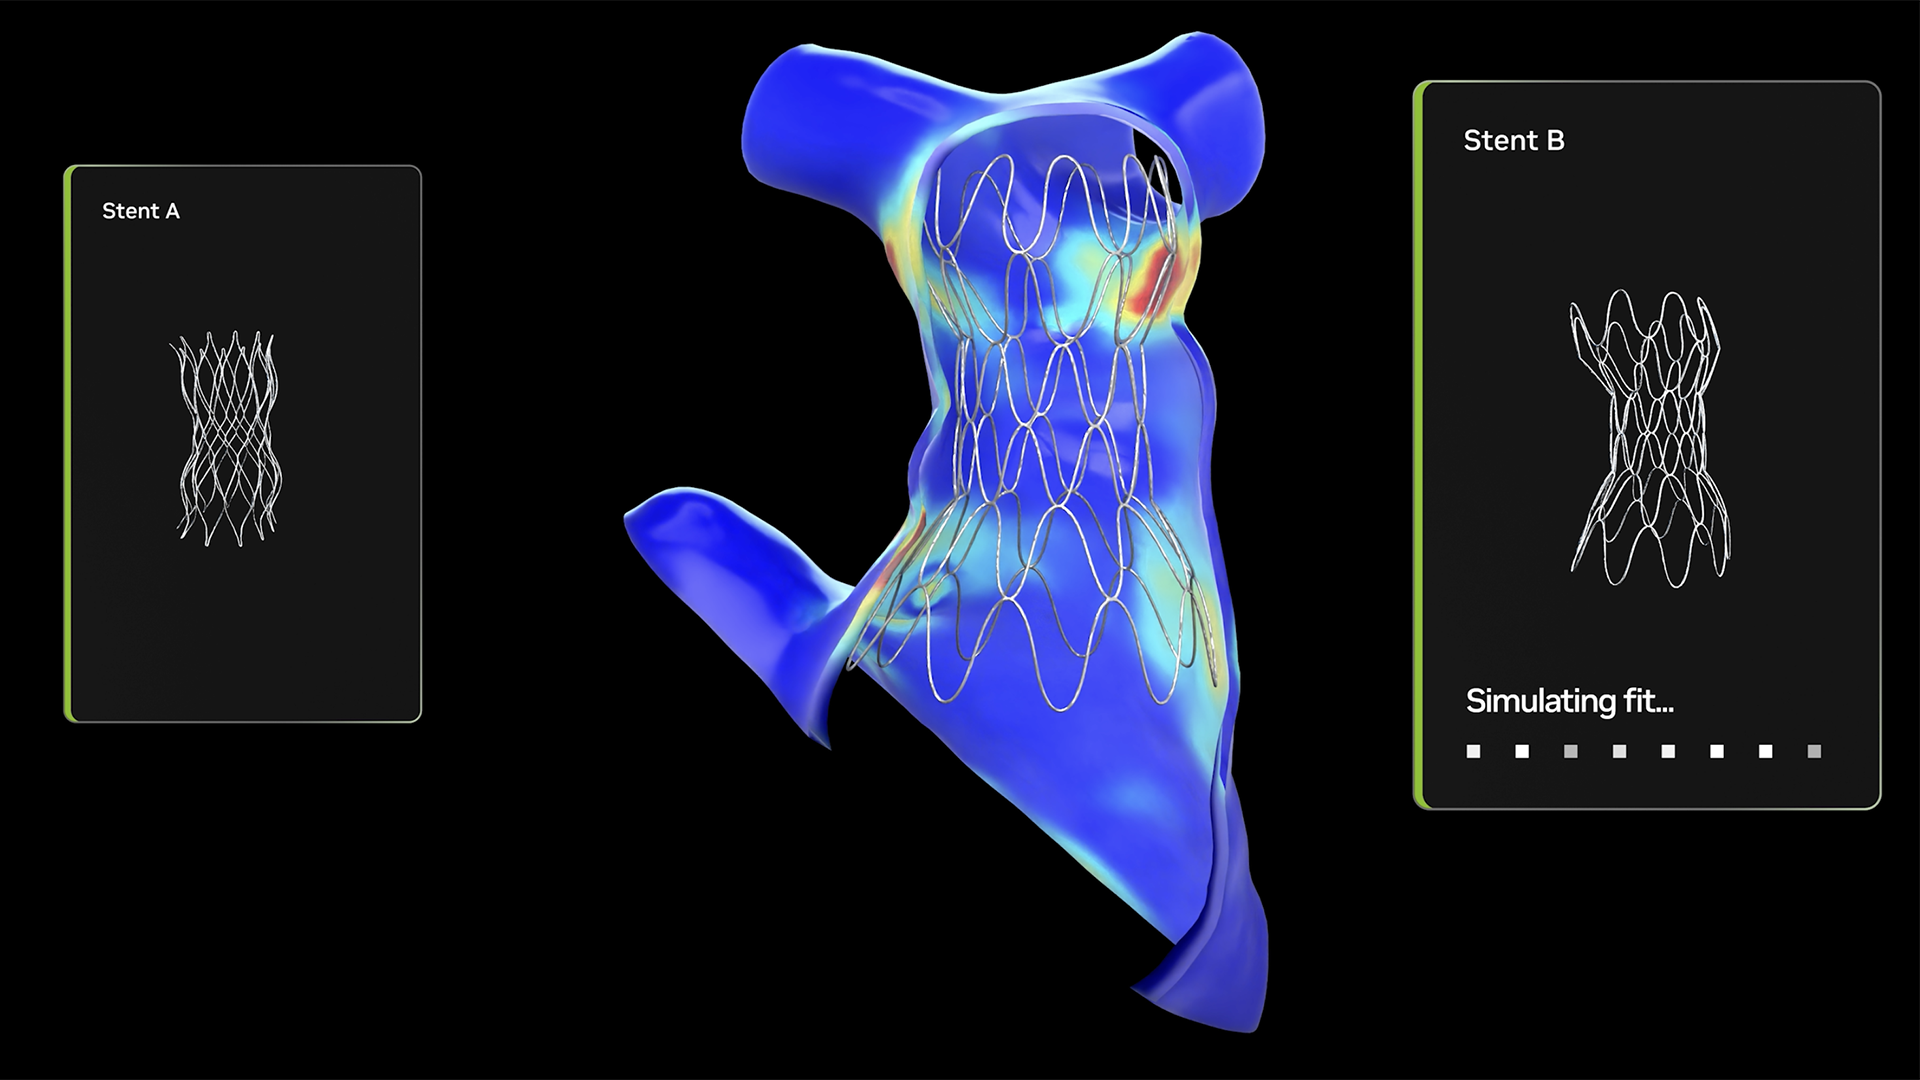
Innovatieve AI-toepassingen voor kindercardiologie
Een vooraanstaand kinderziekenhuis heeft een innovatieve aanpak ontwikkeld voor de diagnose en behandeling van hartaandoeningen bij kinderen, waarbij gebruik wordt gemaakt van open source AI-technolog...
Tech Festival
15 september 2026
AI in de journalistiek: een balans tussen creativiteit en veiligheid
In een recente Nederlandse column werd de rol van kunstmatige intelligentie (AI) in de journalistiek onder de loep genomen. De auteur vroeg zich af of systemen zoals ChatGPT en Google Gemini in staat...
Tech Festival
15 september 2026