Reverse Engineer Anything: nieuwe GitHub-tool voor AI

De recente lancering van de open-source tool REA, oftewel ‘Reverse Engineer Anything’, heeft de aandacht getrokken van ontwikkelaars, softwarebedrijven en juristen. Met deze tool kunnen gebruikers AI-agents zoals Claude Code, Codex, Cursor en Gemini CLI gebruiken in combinatie met professionele reverse engineering tools zoals Ghidra en IDA Pro. Dit stelt hen in staat om applicaties te ontleden en funcies na te bouwen zonder toegang tot de oorspronkelijke broncode. De populariteit van REA groeide explosief, met een stijging van minder dan 10.000 naar meer dan 110.000 sterren op GitHub binnen een week.
REA, ontwikkeld door de anonieme ontwikkelaar morluto, biedt een gebruiksvriendelijke manier om reverse engineering uit te voeren. Traditioneel gezien vereist dit specialistische kennis en dure software om machinecode te analyseren. Met de nieuwe MCP-server kunnen AI-agents nu ook decompileren, apps ontleden en programma gedrag volgen in drie stappen: decompileren, gedrag volgen en de logica opnieuw opbouwen in een nieuw project. Dit is vooral aantrekkelijk voor ontwikkelaars die functies uit bestaande applicaties willen incorporeren in hun eigen projecten.
Toch zijn er kritische stemmen. Experts wijzen op het feit dat de techniek achter REA niet volledig nieuw is; er zijn al vergelijkbare tools beschikbaar. Daarnaast blijkt dat software die zwaar is versleuteld niet eenvoudig te kraken is, zelfs niet met deze nieuwe tool. Juridisch gezien bevindt REA zich in een grijs gebied. In Europa is decompileren voor interoperabiliteit toegestaan, maar niet om functionaliteiten na te maken. In de VS zijn dergelijke beperkingen in licentievoorwaarden meestal wel afdwingbaar.
De impact van REA op softwarebedrijven kan niet worden onderschat. De toegankelijke aard van reverse engineering verlaagt de drempel voor het ontleden van software drastisch, wat vooral een risico vormt voor applicaties die hun waardevolle logica op de gebruikerscomputer draaien. Experts adviseren softwarebedrijven om gevoelige code op eigen servers te plaatsen in plaats van deze in de eindproducten te integreren. De gebruiksmogelijkheden van AI voor zowel aanvallen als defensie laten zich gelden in deze context, waarbij ook de potentie van AI om software te beschermen niet vergeten moet worden.
Lees het volledige artikel van AI Insider.
Gerelateerde artikelen
Cyberaanval treft grote Franse supermarktketens
Na de recentelijke cyberproblemen bij Albert Heijn, waarbij het nog niet officieel is bevestigd dat het om een hack gaat, zijn nu ook meerdere grote supermarktketens in Frankrijk slachtoffer geworden...
Tech Festival
13 oktober 2026
WhatsApp introduceert langeverwachte functie voor berichten
WhatsApp lijkt klaar om een functie te introduceren die door vele gebruikers al langer gewenst is: de mogelijkheid om berichten in te plannen. Deze functie, die al beschikbaar is op concurrent Telegra...
Tech Festival
13 oktober 2026
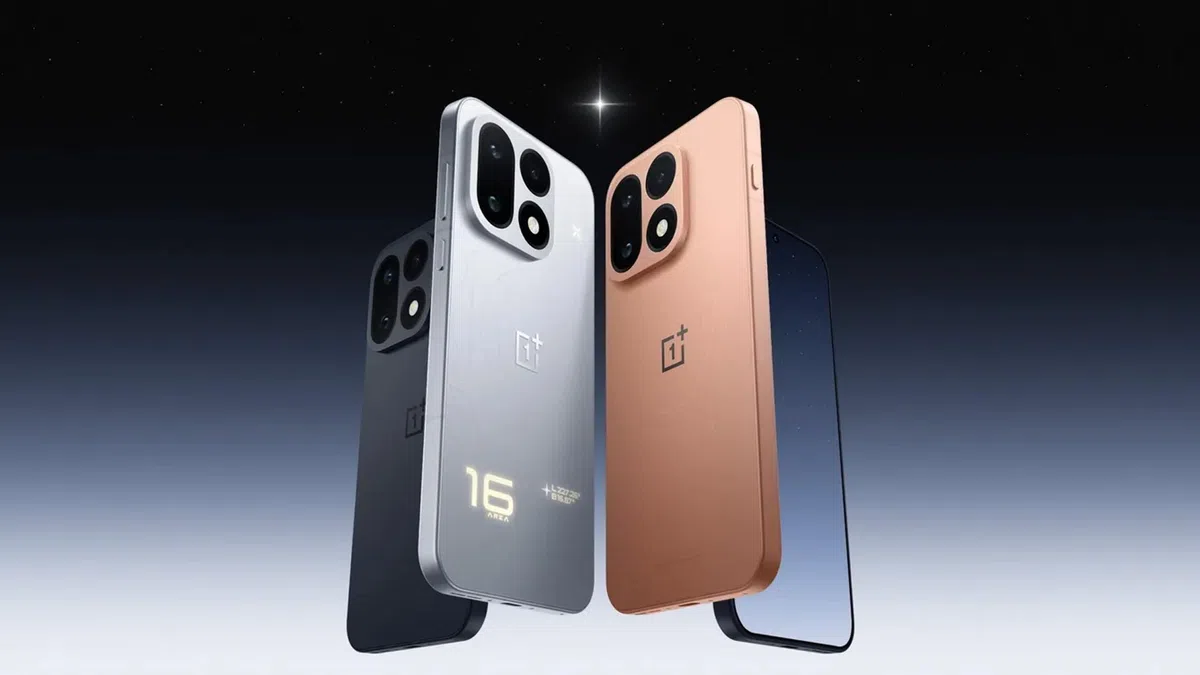
OnePlus 16: Niet verkrijgbaar in Europa
De OnePlus 16, onlangs gelanceerd in China, heeft veel aandacht getrokken met zijn aantrekkelijke specificaties en design. Echter, teleurstellend nieuws voor Europese consumenten: het toestel zal niet...
Tech Festival
13 oktober 2026