Trump: Veiligheidsregel voor AI is voldoende

Donald Trump, voormalig president van de Verenigde Staten, heeft in een recente toespraak beweerd dat hij de enige veiligheidsregel is die kunstmatige intelligentie (AI) nodig heeft. Deze uitspraak valt samen met zijn verzet tegen de invoering van extra reguleringen voor algoritmen in de VS, wat in schril contrast staat met de aanpak van de Europese AI-verordening. Deze europese wetgeving legt strikte plichten op aan overheden en bedrijven die met AI-systemen werken, zoals inkoop en toezicht, en dwingt hen tot naleving van specifieke veiligheidsnormen.
In zijn benadering van AI-veiligheid wijst Trump alle formeel vastgelegde regelgevingen af en presenteert hij zijn eigen leiderschap als voldoende garantie voor veilig gebruik van AI. Dit is echter meer een politieke retoriek dan een uitgewerkt beleidsvoorstel; er ontbreken richtlijnen over handhaving, termijnen en controles. De veiligheid rondom AI omvat essentiële elementen zoals risicobeoordeling en transparantie van datamodellen, waar momenteel in de VS slechts vrijwillige richtlijnen zoals het NIST AI Risk Management Framework bestaan.
In tegenstelling tot de Amerikaanse benadering, kiest de Europese AI Act voor bindende regels die zijn gebaseerd op het risiconiveau van AI-toepassingen. Hoge risico-toepassingen in sectoren zoals zorg en overheid worden geconfronteerd met strikte eisen als documentatie en menselijk toezicht, wat betekent dat organisaties die Amerikaanse modellen zoals OpenAI’s GPT-4 of Google Gemini inzetten, moeten voldoen aan deze EU-regels. Het is dan ook zorgwekkend dat Trumps deregulatievoorstel zou kunnen leiden tot een grotere kloof tussen de regelgeving in de VS en Europa, wat extra uitdagingen betekent voor compliance en kosten voor Europese bedrijven.
Voor techbedrijven die opereren in zowel de VS als de EU bestaat er een balans tussen verschillende regelgevingen. Amerikaanse technologiebedrijven zoals OpenAI en Meta implementeren al veiligheidsmaatregelen, maar zonder duidelijke minimumnormen uit de VS, zijn zij zelf verantwoordelijk voor hun beleid. Dit heeft directe gevolgen voor Nederlandse bedrijven en overheidinstellingen, die zich moeten houden aan de hogere eisen die de EU stelt, waaronder risicobeheer en beleidsdocumentatie. In de komende jaren zal blijken of de kloof tussen de Amerikaanse en Europese AI-regelgeving zal verkleinen of verder toenemen.
Lees het volledige artikel van AI Insider.
Gerelateerde artikelen
Hang Ten Systems haalt 53 miljoen dollar op
Hang Ten Systems, de AI-startup opgericht door voormalig Infosys-CEO Vishal Sikka, heeft op 16 september een financieringsronde van 53 miljoen dollar afgesloten, wat de totale financiering op 85 miljo...
Tech Festival
16 september 2026
AI agents krijgen toegang tot Google Home-devices
Google heeft aangekondigd dat het een nieuwe MCP-server (Multi-Control Protocol) voor Google Home lanceert, die early access biedt aan AI-agents zoals Claude en ChatGPT. Deze ontwikkeling stelt gebrui...
Tech Festival
16 september 2026
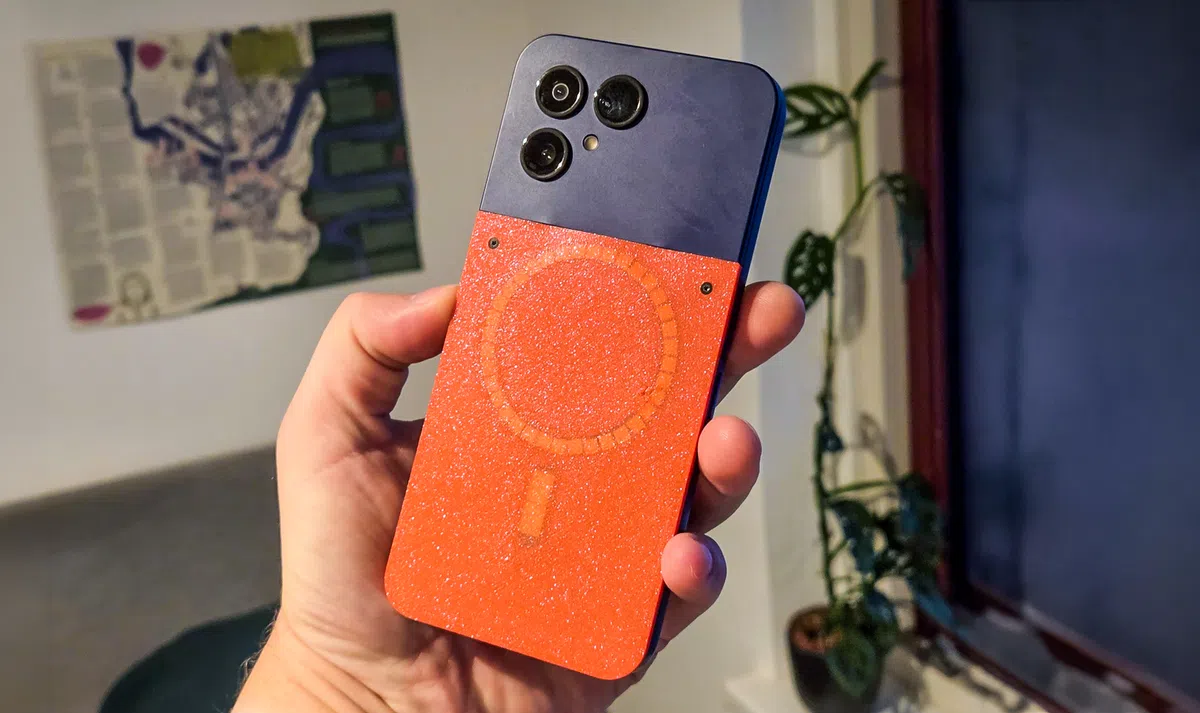
De Fairphone 6+ voor hobbyisten en DIY-ers
De Fairphone 6+ richt zich specifiek op hobbyisten en techliefhebbers die hun smartphone zelf willen aanpassen en optimaliseren. Deze telefoon biedt een scala aan mogelijkheden om het toestel naar per...
Tech Festival
16 september 2026