Odido-hackers beweren FBI te hebben gehackt
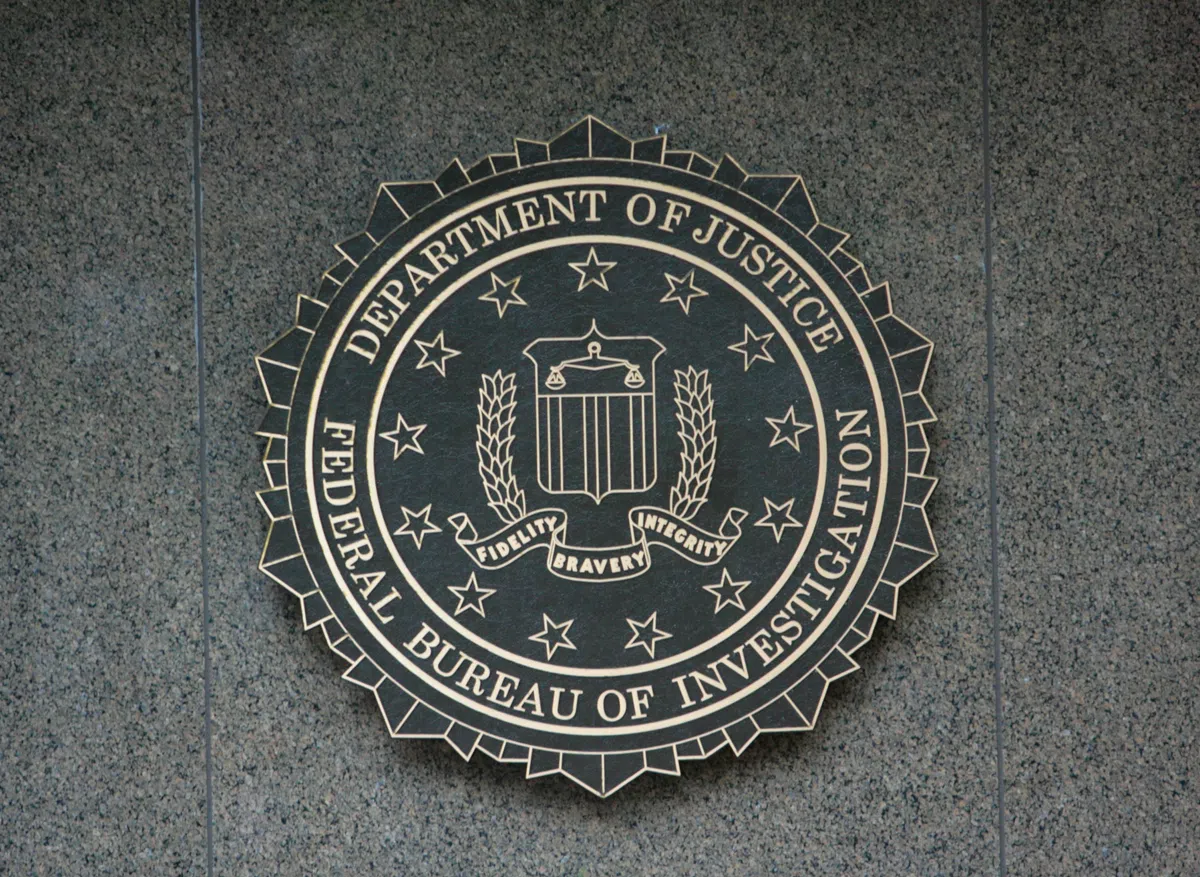
De recente bewering van de hackersgroep ShinyHunters dat zij toegang hebben gekregen tot vertrouwelijke informatie van de FBI, werpt een schaduw over de cyberbeveiliging binnen overheidsinstellingen. De hackers zouden gevoelige gegevens van het volledige personeel van de FBI hebben kunnen stelen, waaronder telefoonnummers, adressen en andere persoonlijke informatie. Deze onthullingen benadrukken de kwetsbaarheid van zelfs de meest beveiligde organisaties.
De implicaties van deze inbreuk zijn aanzienlijk. Als de beweringen van de hackers juist zijn, zou dit een ernstige schending van de privacy en de beveiliging van FBI-medewerkers kunnen betekenen. Informatie over de persoonlijke levens van agenten en hun familieleden maakt hen niet alleen kwetsbaar voor identiteitsdiefstal, maar kan ook de veiligheid van lopende onderzoeken en agenten in het veld in gevaar brengen. De vraag die nu rijst, is hoe deze hackers daadwerkelijk toegang hebben gekregen en welke beveiligingsmaatregelen zijn gefaald.
De FBI heeft gereageerd op deze beschuldigingen door te benadrukken dat zij de situatie onderzoeken, maar heeft tot nu toe geen gedetailleerde informatie vrijgegeven over de mogelijke omvang van de inbreuk. De beveiliging van gevoelige gegevens is voor veel overheidsinstellingen een topprioriteit, maar de constante dreiging van cyberaanvallen maakt het een uitdaging om deze informatie te beschermen. Het is cruciaal voor organisaties, zowel publiek als privaat, om voortdurend hun beveiliging te evalueren en aan te passen aan de steeds veranderende dreigingen.
Het is nog te vroeg om te zeggen wat de exacte gevolgen van deze datalekken zullen zijn en hoe deze de betrokken partijen zullen beïnvloeden. De discussie over cybersecurity, de bescherming van persoonlijke gegevens en de verantwoording van overheidsinstellingen wordt ongetwijfeld verder aangewakkerd door deze incidenten. In een wereld waar digitale aanvallen steeds vaker voorkomen, is het van groot belang dat organisaties, vooral overheidsinstellingen, vooruitstrevend blijven in hun benadering van cybersecurity.
Lees het volledige artikel van Bright.
Gerelateerde artikelen

Insightvolle agenda voor TechCrunch Founder Summit
De TechCrunch Founder Summit, die op 4 november in Boston plaatsvindt, is gericht op het ondersteunen van oprichters van startups. De agenda is ontworpen om hen waardevolle lessen te bieden, waardoor...
Tech Festival
22 september 2026
Halo nu in handen van Activision na ontslagen bij Xbox
Xbox heeft recentelijk een omvangrijke reorganisatie doorgevoerd, waarbij maar liefst 268 banen verloren gaan. Deze herstructurering raakt verschillende afdelingen binnen het bedrijf, maar heeft met n...
Tech Festival
22 september 2026
Snorkel AI verhoogt waardering naar $3,5 miljard
Snorkel AI, een startup die zeven jaar geleden werd opgericht, heeft recentelijk een indrukwekkende financieringsronde van $350 miljoen weten te realiseren. Dit nieuwe kapitaal versterkt de waardering...
Tech Festival
22 september 2026